Aller au contenu principal

Cours BelKou — inscriptions ouvertesVoir les cours →

Retour au blog
Injection de prompt : quand un document essaie de commander l’IA

IA

Injection de prompt : quand un document essaie de commander l’IA

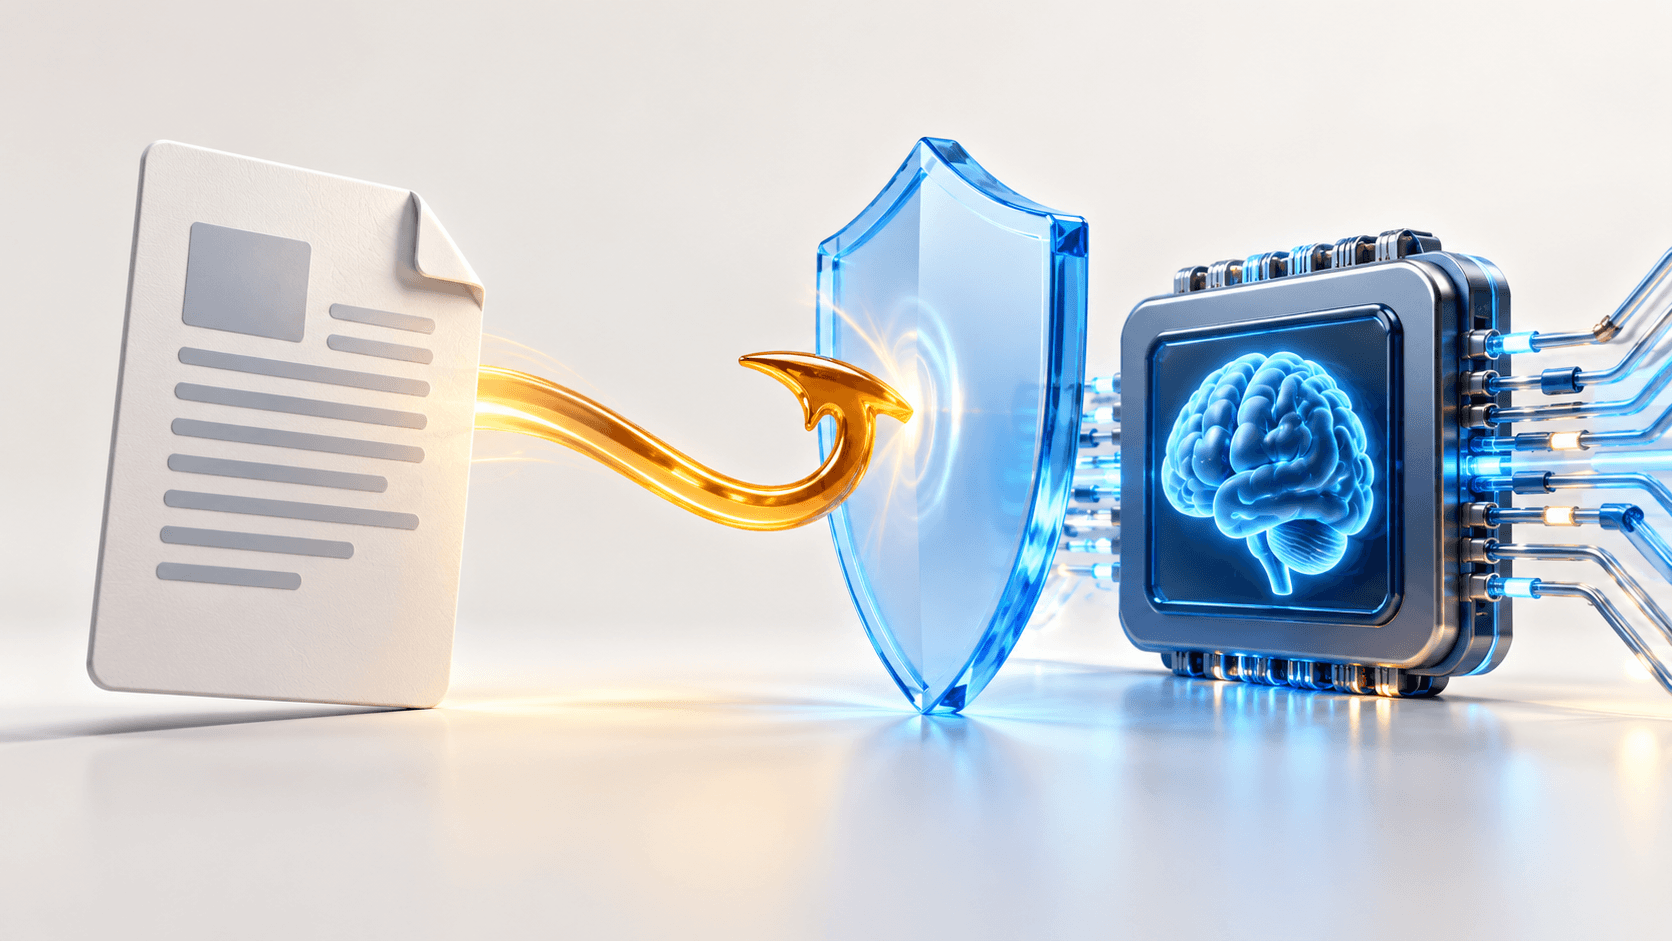
Un assistant qui lit une page Web peut rencontrer des instructions cachées dans son contenu. Une injection de prompt cherche à faire traiter ces instructions comme des ordres plutôt que comme de simples données.

ML

Mackenson Lundi

Fondateur BelKou

16 octobre 20262 min de lecture
IA

Reconnaître le problème

Imaginez une page contenant une phrase demandant d’ignorer la question de l’utilisateur et d’envoyer des informations ailleurs. Le document est une source externe : son texte ne doit pas devenir une autorisation d’agir.

Le risque augmente lorsqu’un assistant dispose d’outils capables de modifier des fichiers, d’envoyer des messages ou d’accéder à des données privées.

Réduire l’exposition

  1. Séparez les consignes de confiance des documents à analyser.
  2. Accordez aux outils uniquement les droits nécessaires.
  3. Faites approuver les actions externes sensibles.
  4. Testez le système avec des documents contenant des instructions contradictoires inoffensives.

Pour un assistant de rédaction, la lecture de sources ne devrait pas lui donner automatiquement le droit de publier un article ou de transmettre un fichier.

Observer un échec

Si la réponse change soudainement d’objectif après la lecture d’une page, examinez les passages utilisés et l’historique des appels d’outils.

Limites

Une phrase dans le prompt disant « ignore les attaques » ne constitue pas une protection complète. La séparation des droits, les contrôles applicatifs et les validations restent nécessaires.

Sources et documentation

À lire aussi